セキュリティ– tag –
-

WordPress 7.1.2へ更新した方がいい?CVE-2026-87902の影響と確認方法
WordPress 7.1.2で修正されたCVE-2026-87902について、攻撃が成立する条件と観測された攻撃、修正版への更新方法を整理しました。7.1.1のClick2Shellとの違いも確認できます。 -
WordPressのClick2Shell脆弱性とは?7.1.1で修正された仕組みと影響を解説
Click2Shellでテーマが勝手に入る条件と、コード実行まで進む条件を分けて解説します。WordPressの修正版への更新方法と、更新後にテーマやユーザーを確認する場所もまとめました。 -
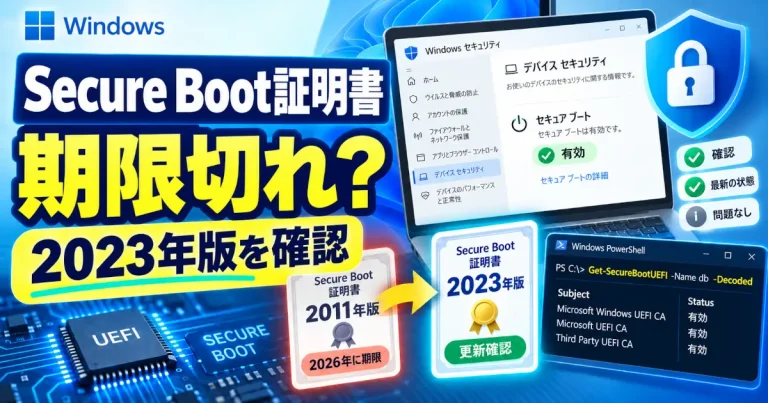
WindowsのSecure Boot証明書が期限切れ?2023年版への更新確認方法
Secure Boot証明書の期限切れでPCはどうなるのでしょうか。Windows セキュリティの表示やPowerShellで更新状況を確認する方法と、自動更新されない場合の確認先をまとめました。 -
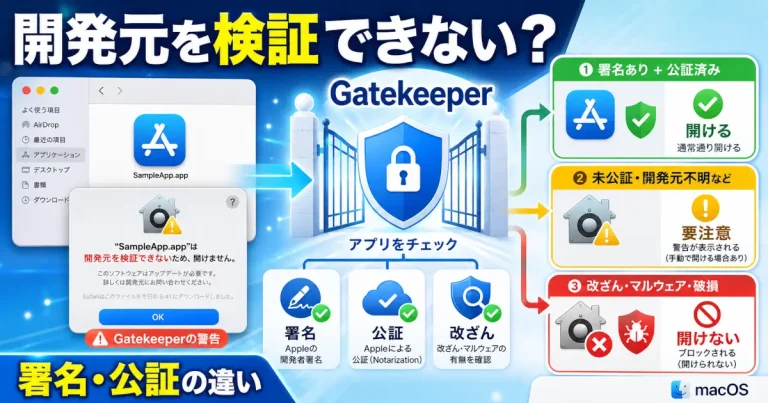
Macで「開発元を検証できない」と出るのはなぜ?Gatekeeper・署名・公証の違い
Macでアプリを開いたときに表示される「開発元を検証できない」の意味と対処法を整理しました。Gatekeeper・署名・公証の仕組み、警告の見分け方、信頼できるアプリだけを個別に許可する手順を画面付きで確認できます。 -
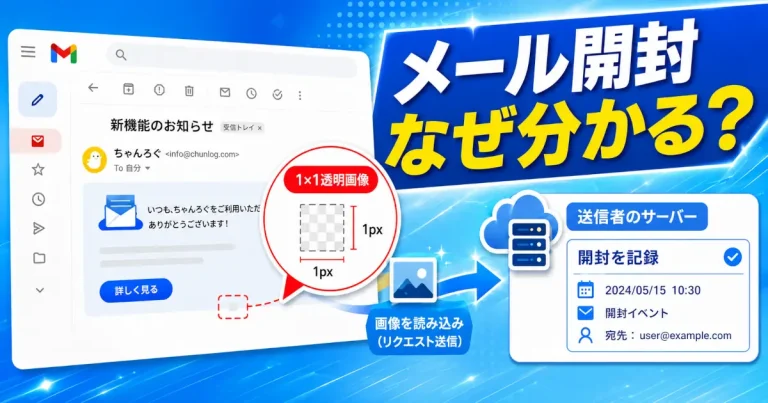
メールを開いたことが送信者に分かるのはなんで?
HTMLメールに埋め込まれた小さな画像から、送信者はメールの開封を推測できます。トラッキングピクセルとクリック追跡の仕組み、Gmailでの確認方法、開封率がずれる理由をまとめました。 -
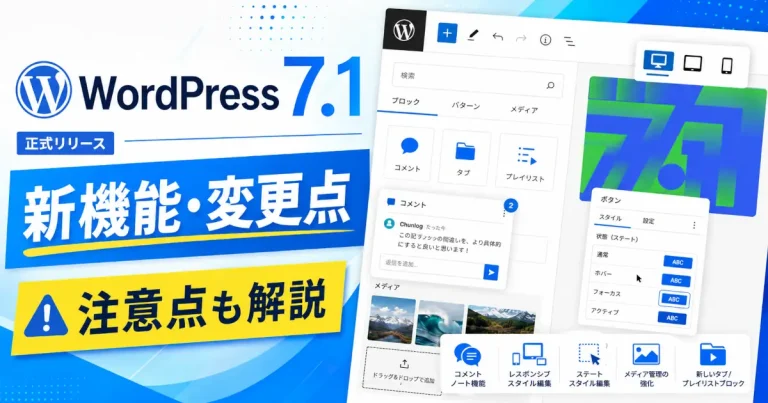
WordPress 7.1の新機能・変更点まとめ|アップデート前の注意点
WordPress 7.1で追加・変更された機能を、編集者向けと開発者向けに分けて整理しました。Notesやレスポンシブ設定、新ブロック、更新前後の確認ポイントが分かります。 -
WordPressが乗っ取られていないか確認する方法|改ざん・不正ユーザー・ログのチェック手順
WordPressの乗っ取りが疑われるときに、管理者ユーザー、プラグイン・テーマ、改ざんファイル、アクセスログを確認する手順と、異常発見後の初動対応を解説します。 -
WordPressの自動更新を無効にしていても強制更新された理由と仕組みを解説
WordPressで自動更新をオフにしていても更新される理由を解説。マイナー・セキュリティ更新の仕様や緊急時の強制更新、自動更新を停止する設定方法、更新後に確認したいポイントをまとめています。 -
Chromeはなぜ危険なサイトだと分かるの?
Chromeは危険なサイトをどう見分けているのでしょうか。セーフブラウジングのリスト照合やAIによる分析、保護レベルごとの違いを説明します。HTTPSの表示と危険サイトの警告の違いや、自分の保護設定の確認方法もまとめました。 -
PowerShellスクリプトの実行ポリシーを変更する方法|Set-ExecutionPolicyとエラー解決
PowerShellで「スクリプトの実行が無効になっているため」エラーが出たときの解決方法を解説。Get-ExecutionPolicy・Set-ExecutionPolicyの使い方からスコープの違い、個人PC・業務PCの推奨設定までまとめています。


12