
自宅で眠っていたIntel版のMacBook Airを久しぶりに起動したら、macOS Catalinaにシステムアップデートの通知が表示されていました。
「Catalinaってもうサポート終了してるんでは……?」
確認してみると「macOS Catalina Security Update 2026-001」として、10.15.8へのアップデートが来ていました。正式にサポートが終わったOSにアップデートが来るとは、さすがに驚きましたね。
理由を調べてみると「ゼロデイ攻撃への緊急対応」というわけではなく、もう少し地味で、しかし確実に重要な話でした。Security Update 2026-001 Catalinaの主な目的はiMessage、FaceTime、デバイスのアクティベーションに必要な証明書を延長することです。Appleはこのアップデートについて公開済みのCVEエントリはないと案内しています。
今回なぜサポート終了済みのmacOS Catalinaに2026年のアップデートが配信されたのか。その背景と今後の対応を解説します。
まず前提:macOSのサポート構造
Appleは古いmacOSに対する固定のサポート年数を公表していません。Appleはセキュリティや互換性を保つため、利用中のMacに対応する最新のmacOSを使うよう案内しています。また、過去のmacOSでは既知のセキュリティ問題がすべて修正されるとは限りません。
Catalina向けの最後の通常セキュリティアップデートは2022年7月20日のSecurity Update 2022-005 Catalinaでした。今回の10.15.8は通常サポートの再開ではなくAppleのサービスを継続して利用するための例外的なアップデートです。
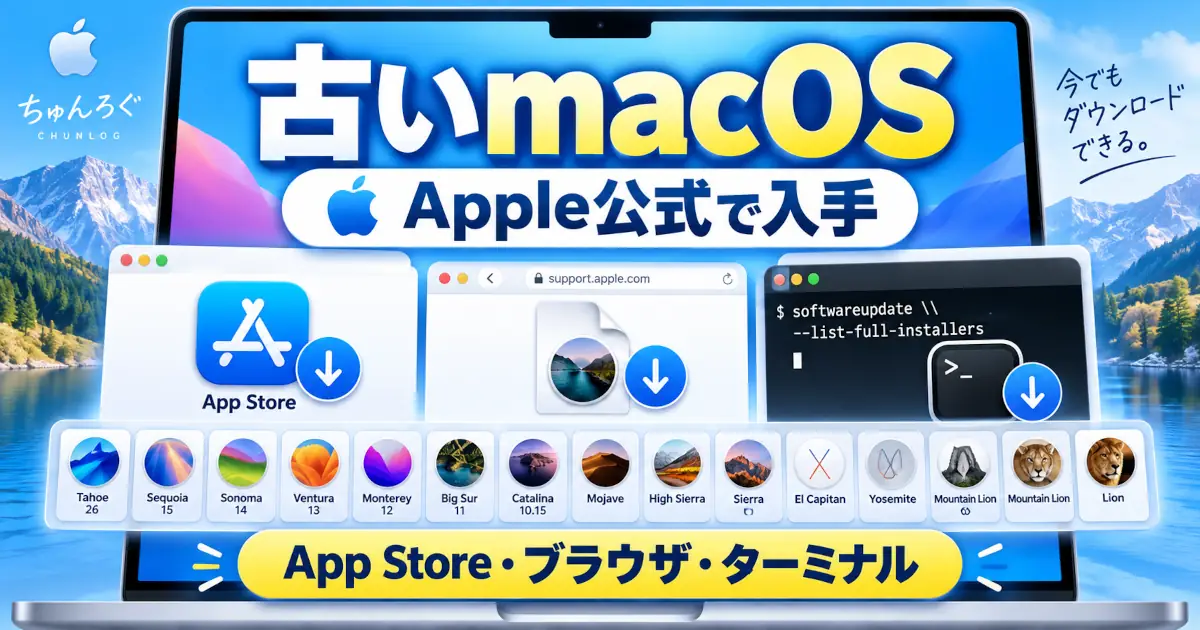
現在の最新macOSと歴代バージョンの更新状況を一覧で確認したい方はこちら。
結論|証明書の有効期限切れへの対応だった
公開情報では証明書更新が主な変更
Appleのリリースノートでは今回の変更内容として証明書の有効期限延長が案内されています。Appleのセキュリティリリース一覧にはこのアップデートに公開CVEエントリがないと記載されています。
公開情報で確認できる主な目的は2027年1月以降もiMessage、FaceTime、デバイスのアクティベーションなどを継続して利用するための証明書更新です。
具体的にどんな証明書か
Appleの公式ドキュメントには今回のアップデートについて次のように記載されています。
This update extends the certification required by features such as iMessage, FaceTime, and device activation to continue working after January 2027.
What’s new in the updates for macOS Catalina – Apple Support
つまり2027年1月以降に以下が使えなくなるリスクへの事前対応です。
- iMessage(メッセージのやりとり)
- FaceTime(ビデオ・音声通話)
- デバイスのアクティベーション(Macの初期化・再セットアップ時の認証)
セキュリティ証明書には有効期限があり、それが切れると対応する機能が動作しなくなります。Catalinaを使い続けているユーザーが一定数いるため、Appleは例外的にアップデートを提供したわけですね。
Catalinaだけが対象ではなかった
今回はCatalinaだけでなく、macOS Big Sur(11.7.11)や複数バージョンのwatchOSにも同様の証明書更新アップデートが同日(2026年2月2日)に配信されました。Apple Watch Series 1まで対象に含まれていたのは筆者も驚きでした。
これだけ広いバージョンに対応したことからも、Appleが「このまま放置するとサービスが止まるユーザーが多すぎる」と判断したことが伺えます。
そもそもmacOS Catalinaはいつサポート終了したのか
リリースとサポート終了の経緯
macOS Catalina(10.15)は2019年10月にリリースされました。Catalina向けの最後の通常セキュリティアップデートは2022年7月20日のSecurity Update 2022-005 Catalinaでした。
今回の「Security Update 2026-001」で10.15.8となりましたが、バージョン番号の更新は2022年7月の10.15.7以来、実に約3年半ぶりです。
macOSのサポート期間の目安
過去のリリース履歴では通常のセキュリティアップデートが約3年で終了した例が多くあります。ただし、Appleが一律に3年間の提供を保証しているわけではありません。
| OS名 | リリース年 | 最終アップデート(通常) | 期間の目安 |
|---|---|---|---|
| High Sierra | 2017年 | 2020年 | 約3年 |
| Mojave | 2018年 | 2021年 | 約3年 |
| Catalina | 2019年 | 2022年(通常)/2026年(例外) | 約3年+例外 |
| Big Sur | 2020年 | 2023年(通常)/2026年(例外) | 約3年+例外 |
なぜ”終了OS”にアップデートが配信されたのか
① 証明書の期限が迫っていた
最大の理由は証明書の有効期限です。iMessageやFaceTimeはAppleのPKI(公開鍵基盤)によって動作を保証されており、その証明書が2027年1月に期限切れを迎えます。
更新しないまま放置すると、Catalinaユーザーは2027年以降以下ができなくなります。
- iMessageの送受信
- FaceTimeの発着信
- Macの再セットアップ時のデバイス認証
特にデバイス認証が止まると初期化後にMacそのものが使えなくなるという深刻な問題になります。
② Catalinaでしか動かないハードウェアが多い
Catalinaに対応するMacのすべてがCatalinaで上限になるわけではありません。例えばBig SurはMacBook Air 2013以降、MacBook Pro Late 2013以降、Mac mini 2014以降、iMac 2014以降に対応しています。
一方、筆者が使用しているMacBook Air Mid 2012やMac mini Late 2012など、Apple公式ではCatalinaが最終対応OSとなるモデルもあります。これらのMacへ新しいmacOSを導入するには買い替えるか、Apple非公式のOCLPを検討することになります。
③ 基幹サービスが止まるインパクトが大きすぎた
iMessageとFaceTimeはAppleエコシステムの基幹サービスです。これらが突然使えなくなるとサポートへの問い合わせが殺到するのは避けられません。Appleとしても「放置できない」と判断したのでしょう。
インストールすべき?判断基準を整理する
基本的にはインストール推奨
Catalinaを使い続けるならインストールを推奨します。理由は明確です。
- 2027年1月以降にiMessage・FaceTimeが使えなくなるリスクの回避
- Macの再セットアップ時の認証が止まる問題の予防
- Apple公式のアップデートであること
「どうせ古いOSだし後でいっか」とほったらかしにしていると2027年に「iMessageが突然使えなくなった」という形で返ってくる可能性があります。
業務・開発環境での注意点
業務環境や開発環境で使っている場合は以下を確認してからインストールするのが無難です。
- 使用中のアプリケーションへの影響
- カーネル拡張機能の互換性(セキュリティ系ツール・VPNなど)
- 今回のアップデートはサイズが約1.69GBと大きく、インストールに20〜30分かかります
- インストール中に複数回の自動再起動が発生します
アップデート前に確認すること
- Time Machineでバックアップを取る。(万が一のトラブルに備えて必須)
- 電源アダプターを接続する。(バッテリー駆動での実行は避ける)
- ドライブに十分な空き容量を確保する。(最低5GB以上)
- 重要なデータをクラウドや外付けドライブにも保存しておく。
Catalinaを使い続けることのリスク
今回のアップデートで解決しないこと
公開されたCVEエントリがないことは「Catalinaに脆弱性がない」という意味ではありません。Appleは過去のOSでは既知のセキュリティ問題がすべて修正されるとは限らないと案内しています。今回の更新後もCatalina本体のセキュリティリスクは残ります。
ブラウザ・アプリのサポート状況
アプリの対応状況は随時変わるため利用前に各製品の最新システム要件を確認してください。
2026年8月時点では現行のGoogle ChromeはmacOS 13 Ventura以降が必要で、Catalinaでは最新版を利用できません。Firefoxの現行版はmacOS 10.15以降を動作要件としており、Catalinaでも利用できます。
ただ、ブラウザが動作していてもOS本体の脆弱性が修正されるわけではありません。インターネットへ常時接続する端末としての長期利用は避けたほうが安全です。
なお、最新macOSへ移行した後もシステムプロセスがCPUを使い続けるケースがあります。 OSのバージョンアップ直後に起きやすい問題で、筆者もめもしました。
クラウドサービスとの互換性
最近のクラウドサービスはTLSバージョンや認証方式の要件が厳しくなっています。オンラインバンキングやGoogle Workspace・各種SaaSとの接続が今後使えなくなるリスクは無視できません。
今後どうするべき?3つの選択肢
① 最新macOSへアップグレード
お使いのMacが新しいmacOS(Ventura、Sonoma、Sequoia等)に対応しているなら、アップグレードが最善の選択です。アップグレード前にはAppleの互換性リストで確認してくださいね。
Apple公式のアップグレード対象外になったMacを検証用・サブ機として延命したい場合はOCLPという非公式の選択肢もあります。導入前に注意点と復旧方法を確認してください。
② 新しいMacへの買い替え
2015年以前のMacを使っている場合、長期的には買い替えも現実的な選択肢です。M1以降のMacはバッテリー・パフォーマンスともに大きく向上しており、価格対性能比も以前と比べてかなり良くなっています。
買い替えのタイミングを判断する目安は以下の通りです。
- 現在のMacが2012〜2015年モデル
- 日常的な作業で動作が遅いと感じる
- バッテリーの劣化が進んでいる
- 重要な業務に使っている
特に業務利用の場合、セキュリティリスクを考えると早めの決断が賢明です。
③ Catalinaを隔離環境で使い続ける
特定のアプリやハードウェアの都合でCatalinaが必要なケースもあるでしょう。その場合はセキュリティリスクを最小化する工夫が必要です。
- インターネット接続を必要最低限に制限する。(ローカル作業専用にする)
- 管理者権限での通常作業を避け標準ユーザーアカウントで運用する。
- 重要なデータは別のマシンで管理しこのマシンには最低限のデータのみ置く。
- 外部メディアから持ち込むファイルはサポート中の別端末で確認してから開く。
これらの運用は正直面倒ですが、どうしても使い続ける必要がある場合の現実的な選択肢という感じです。
古いAndroid開発環境を残すためにCatalinaを使っている場合はAndroid Emulatorの対応状況にも注意が必要です。Catalina 10.15.7のIntel Macで起動エラーを切り分け、旧版へ戻して復旧した手順をまとめています。
よくある質問
まとめ
まとめは既存の箇条書き全体を次へ置き換えるのが安全です。
- Security Update 2026-001 Catalinaの主な目的はiMessage・FaceTime・デバイスのアクティベーションに必要な証明書の有効期限を延長することだよ。
- Appleはこのアップデートに公開CVEエントリがないと案内してるからCatalinaの通常サポートが再開したわけではないよ。
- Catalinaを継続して使う場合はバックアップと互換性を確認したうえでアップデートを適用してね。
- 証明書更新後もOS本体のリスクは残るため対応する新しいmacOSへの移行や買い替えた方が安心だよ。